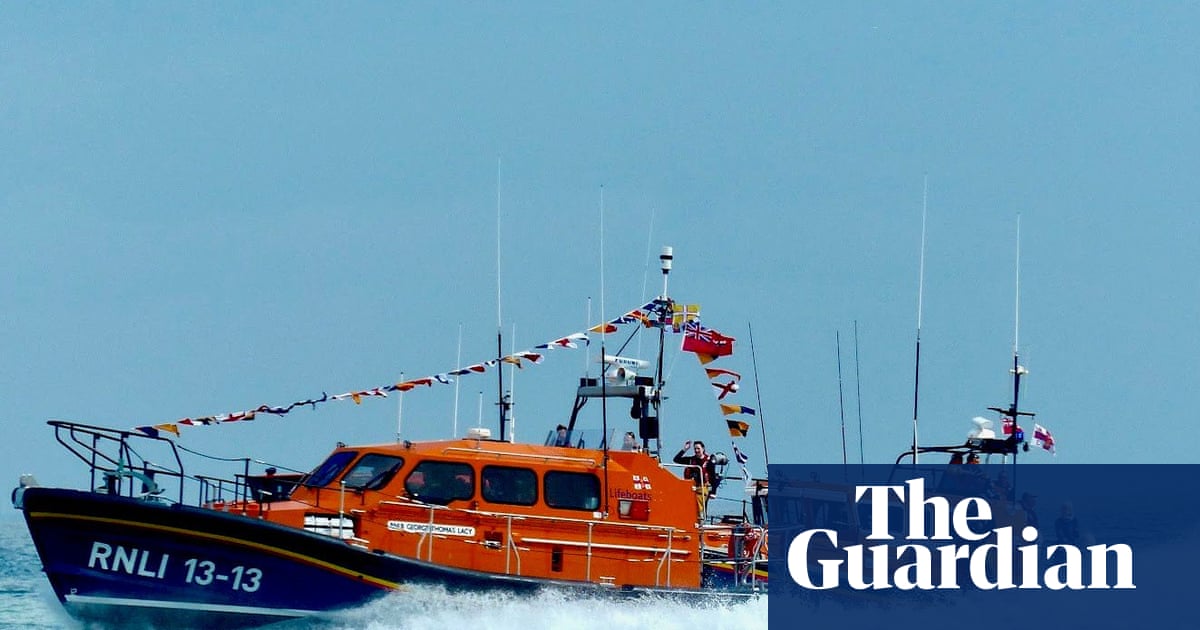
रॉयल नॅशनल लाइफबोट संस्थे (RNLI) च्या समर्थकांना सूचित करण्यात आले आहे की त्यांच्या वैयक्तिक माहितीचा नुकताच झालेल्या सायबर हल्ल्यात समावेश होऊ शकतो. या उल्लंघनामुळे त्या चॅरिटीवर दूरदर्शी अति-उजव्या कार्यकर्त्यांचा लक्ष आहे, जे समुद्रात स्थलांतरितांना वाचवण्याच्या त्यांच्या प्रयत्नांचा विरोध करतात.
उल्लंघनाची माहिती
लाइफबोट मासिकाच्या शरद ऋतूच्या आवृत्तीसोबत पाठवलेल्या पत्रात, RNLI ने आपल्या सदस्यांना सूचित केले की त्यांच्या नाव, संपर्क तपशील, आणि संस्थेशी असलेल्या संवादांची नोंद बीकन CRM वर डेटा छेडछाड दरम्यान प्रवेश केली जाऊ शकते, जी RNLI ग्राहक संबंध व्यवस्थापनासाठी वापरते. द टेलीग्राफ नुसार, RNLI ला बीकन CRM ने सल्ला दिला होता की "त्यांच्या प्रणालींमध्ये असलेला डेटा चोरला गेला आहे" असा अंदाज बांधावा लागेल, जो जुलै च्या शेवटी सुमारे 1,500 चॅरिटीज वर परिणाम करणाऱ्या सायबर हल्ल्यात झाला.
RNLI ने जोरदारपणे सांगितले की, आजपर्यंत, त्यांच्या सदस्यांच्या वैयक्तिक डेटा दुरुपयोग, सामायिकरण किंवा प्रकाशनाचे कोणतेही पुरावे नाहीत. तथापि, उल्लंघनाची वेळ चिंताजनक आहे, कारण RNLI ने मानवीय प्रयत्नांना विरोध करणाऱ्या व्यक्तींनी प्रतिक्रिया दिली आहे.
लक्ष केंद्रित करण्याचा संदर्भ
सप्टेंबर 6 रोजी, अति-उजव्या कार्यकर्त्यांनी RNLI च्या दोन क्रूजनी 120 आश्रयार्थींना ईस्टनी येथे मदत करणाऱ्या लँडिंग स्पॉटकडे जाणाऱ्या रस्त्यावर अडथळा आणण्याचा प्रयत्न केला. या घटनेत पोलिस अधिकाऱ्यांना जखमा झाल्या आणि RNLI विरोधात निदर्शने झाली, ज्यात पूल येथील मुख्यालयात चॅरिटीसाठी समर्पित संग्रहालय तात्पुरते बंद करण्यात आले.