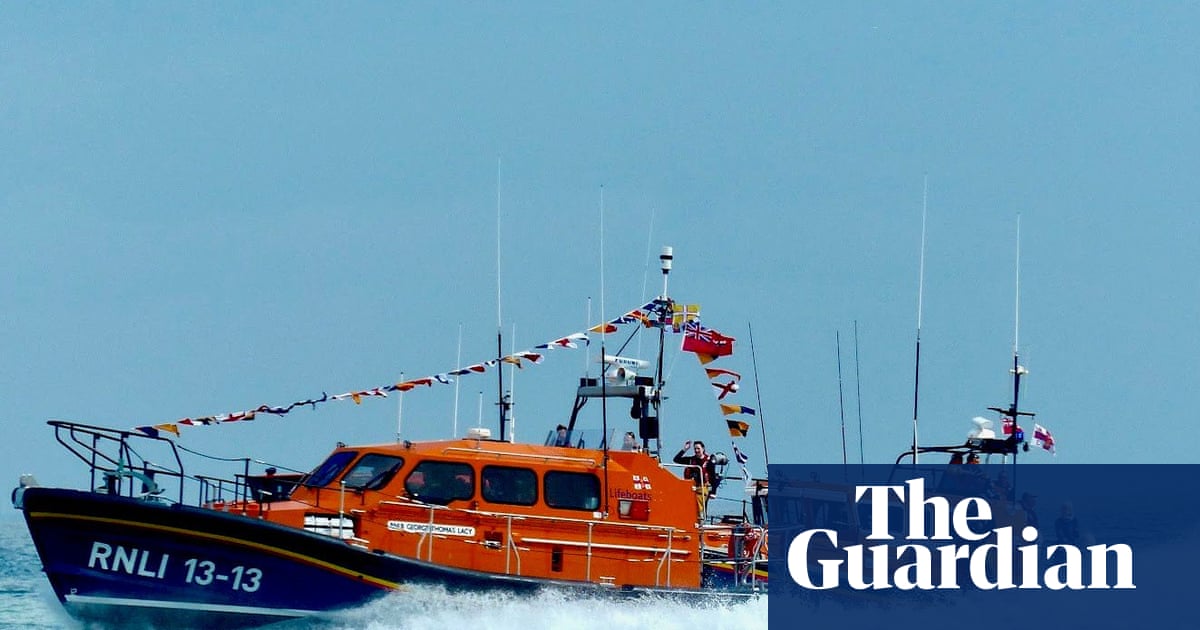
रॉयल नेशनल लाइफबोट इंस्टीट्यूशन (RNLI) के समर्थकों को सूचित किया गया है कि हालिया साइबर हमले के कारण उनकी व्यक्तिगत जानकारी से समझौता किया जा सकता है। यह उल्लंघन उस समय हुआ है जब चरमपंथी तत्वों द्वारा चैरिटी को लक्षित किया जा रहा है, जो समुद्र में प्रवासियों को बचाने के उनके प्रयासों का विरोध कर रहे हैं।
उल्लंघन का विवरण
अपने लाइफबोट पत्रिका के शरदकालीन संस्करण के साथ भेजे गए एक पत्र में, RNLI ने अपने सदस्यों को सूचित किया कि उनके नाम, संपर्क विवरण, और संगठन के साथ बातचीत के रिकॉर्ड बीकन CRM पर डेटा छापे के दौरान एक्सेस किए जा सकते हैं, जिसका उपयोग RNLI ग्राहक संबंध प्रबंधन के लिए करता है। द टेलीग्राफ के अनुसार, RNLI को बीकन CRM द्वारा सलाह दी गई थी कि "मान लें कि उनके सिस्टम में रखे गए डेटा को लिया गया था" एक साइबर हमले में जिसने लगभग 1,500 चैरिटीज को प्रभावित किया था, जो जुलाई के अंत में हुआ।
RNLI ने जोर देकर कहा कि अब तक, इसके सदस्यों के व्यक्तिगत डेटा के दुरुपयोग, साझा करने, या प्रकाशन का कोई सबूत नहीं है। हालांकि, उल्लंघन का समय चिंताजनक है, क्योंकि RNLI को मानवतावादी प्रयासों के खिलाफ विरोध का सामना करना पड़ा है।
लक्षित करने का संदर्भ
6 सितंबर को, चरमपंथी कार्यकर्ताओं ने एक सड़क को अवरुद्ध करने का प्रयास किया जहां RNLI की दो टीमें 120 शरणार्थियों को ईस्टनी में पोर्ट्समाउथ ले जा रही एक डिंगी की सहायता कर रही थीं। इस घटना में पुलिस अधिकारियों को चोटें आईं और RNLI के खिलाफ विरोध प्रदर्शन हुए, जिसमें पूल में इसके मुख्यालय के सामने भी प्रदर्शन शामिल था, जहां चैरिटी को समर्पित एक संग्रहालय अस्थायी रूप से बंद हो गया।